Es ist ein Muster, das sich seit Monaten wiederholt: Ein anonymer Sicherheitsforscher unter dem Pseudonym Nightmare Eclipse veröffentlicht immer neue, bislang ungepatchte Schwachstellen in Windows und Microsoft Defender. Nach RoguePlanet und Shield Break ist nun bereits die zehnte Lücke öffentlich geworden – und laut Fachpresse wird mindestens eine davon bereits in echten Angriffen ausgenutzt. Das ist keine theoretische Übung mehr, sondern ein konkretes Risiko für jedes Unternehmen, das auf Windows setzt.
Was da eigentlich passiert
Anders als bei verantwortungsvoller Offenlegung üblich, landen die Details samt funktionsfähigem Proof-of-Concept direkt in der Öffentlichkeit – noch bevor ein Patch bereitsteht. Der Forscher nennt als Motiv einen Konflikt mit Microsoft über mangelnde Anerkennung und Vergütung sowie anschließende Kontosperren. Für Betroffene ist das nachrangig: Entscheidend ist, dass zwischen Bekanntwerden und Patch eine Lücke entsteht, die Angreifer ausnutzen können.
Die veröffentlichten Tests zeigen, dass die PoCs auf aktuellen Windows-11-Builds und Windows Server 2025 mit hoher Erfolgsquote funktionieren. Ältere Systeme sind ebenfalls verwundbar, werden von den PoCs aber teils nicht mehr direkt adressiert. Wer also glaubt, mit einem alten, „stabilen“ Windows 10 sicher zu fahren, irrt.
Warum das ein strukturelles Thema ist
Ein einzelner Zero-Day ist ein Betriebsunfall. Zehn innerhalb weniger Monate sind ein Signal. Denn die Lücken betreffen ausgerechnet die Sicherheitskomponenten selbst – also die Software, die eigentlich schützen soll. Wenn der Schutzmechanismus zur Angriffsfläche wird, verschiebt sich die Frage von „Welchen Patch brauche ich?“ zu „Wie robust ist meine gesamte Basis?“
In der öffentlichen Verwaltung und bei uns im Haus ist der Umgang damit längst Alltag: Server laufen seit Jahren überwiegend auf Linux, und wir ermutigen Kunden aktiv, modernere, transparentere Systeme einzusetzen. Das ist keine Glaubensfrage, sondern eine Risikoabwägung.
Was Du jetzt konkret tun kannst
- Patch-Stand prüfen: Stelle sicher, dass Betriebssystem und Defender aktuell sind – und dass Updates nicht monatelang liegen bleiben.
- Angriffsfläche reduzieren: Deaktiviere Dienste und Rollen, die Du nicht brauchst. Jede abgeschaltete Komponente ist eine Lücke weniger.
- Rechte trennen: Arbeite im Alltag nicht mit Administrator-Konten. Das begrenzt den Schaden, falls doch etwas durchkommt.
- Backups testen: Ein Backup, das Du nie zurückgespielt hast, ist kein Backup. Prüfe die Wiederherstellung regelmäßig.
- Monitoring ernst nehmen: Auffällige Prozesse und ungewöhnliche Netzwerkverbindungen früh erkennen – bevor der Schaden sichtbar wird.
Wann ein Systemwechsel sinnvoll ist
Nicht jedes Unternehmen muss morgen alles umstellen. Aber es gibt klare Situationen, in denen ein Wechsel auf Linux nicht nur technisch, sondern wirtschaftlich Sinn ergibt:
- Server, die ohnehin nur eine feste Aufgabe erfüllen (Datei-, Druck- oder Datenbankserver).
- Systeme mit hohem Schutzbedarf, etwa in kritischen Infrastrukturen.
- Umgebungen, in denen Update-Zyklen schwer kontrollierbar sind.
- Arbeitsplätze, an denen vor allem Browser, Office und Fachanwendungen laufen.
Der Umstieg ist heute kein Hexenwerk mehr. Viele Anwendungen laufen nativ, andere über kompatible Schichten. Wichtig ist eine saubere Planung statt eines überstürzten Wechsels.
Sicherheit ist kein Produkt, sondern ein Prozess
Ob Windows oder Linux: Kein System ist frei von Fehlern. Der Unterschied liegt im Umgang damit. Offene, gut dokumentierte Systeme lassen sich nachvollziehbar absichern und schneller patchen. Geschlossene Systeme mit intransparentem Meldeweg erzeugen genau die Situation, die wir gerade erleben.
Wenn Du Deine IT-Strategie überdenken willst, musst Du das nicht allein entscheiden. Bei uns kannst Du Systeme vorab testen, statt blind zu kaufen – etwa im Rahmen einer Miete, die bei einem späteren Kauf angerechnet wird. Und in unserem Showroom in Recklinghausen zeigen wir Dir nach Termin, wie ein moderner Arbeitsplatz mit Linux im Alltag aussieht. Bei Fragen hilft Dir unser Team jederzeit direkt am Telefon – ohne Warteschleife.
Mehr zum Umgang mit Sicherheitslücken und stabilen Systemen findest Du in unseren weiteren Beiträgen:
- KRITIS im Überblick – Warum jetzt handeln, bevor es zu spät ist
- Wie moderne Multifaktor-Authentifizierung mit FIDO Phishing verhindert
- KI-Modellwahl: Warum wir testen statt raten
Aktuelles rund um IT-Sicherheit
 09Nov
Lokale KI-Modelle im Vergleich: Warum wir bei Qwen3.6 bleiben
Wir haben unser Produktionsmodell Qwen3.6 mit einem Community-Destillat verglichen: Tempo auf dem DGX Spark und fünf echte Kundenfragen. Das Destillat ist langsamer und erfindet mehr.
weiterlesen 31Okt
Team david Rollout 537: Mehrere Monitore, Schriften und Stabilität im Client
Das neue Rollout 537 für Team david bringt Verbesserungen für mehrere Monitore mit unterschiedlicher Skalierung, zuletzt verwendete Schriften im Editor und eine Reihe von Bugfixes. Wir fassen zusammen, was sich für Dich ändert.
weiterlesen
 26Okt
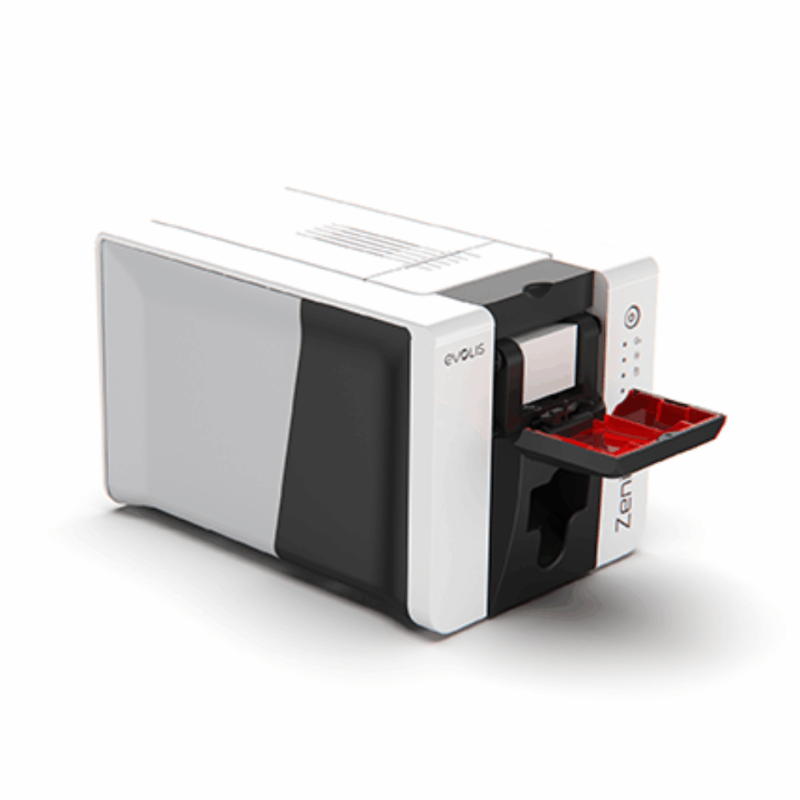
Evolis Zenius 2: Ausweise und Karten selbst drucken
Der Evolis Zenius 2 druckt Mitarbeiterausweise, Zutrittskarten und Mitgliedskarten direkt im Betrieb. Bis zu 180 Farbkarten pro Stunde, 50 Karten im Einzug, Rewrite für wiederbeschreibbare Karten.
weiterlesen 20Okt
Zebra DS8208-R und DS8288-R: Barcode und RFID in einem Handscanner
Die Zebra DS8208-R und DS8288-R scannen 1D/2D-Barcodes und lesen RFID-Tags. Wir zeigen Dir, welcher Handscanner zu Deinem Kassen- oder Lagerplatz passt und worauf Du bei der Auswahl achtest.
weiterlesen 19Okt
Zebra TC201 im Praxis-Check: Mobiler Computer für Lager, Handel und Field Service
Der Zebra TC201 bringt Wi-Fi 7, Bluetooth 6.0 und optional 5G in den mobilen Arbeitsalltag. Was der neue Handheld bei Warenannahme, Inventur und Kommissionierung leistet und worauf Du bei der Konfiguration achtest.
weiterlesen